了解法規如何影響您所建構的技術

了解資料使用、AI 功能及部署選擇如何影響您的義務。Regunow 協助軟體與科技企業調查相關法規,並為產品、隱私及安全團隊準備充分的討論基礎。

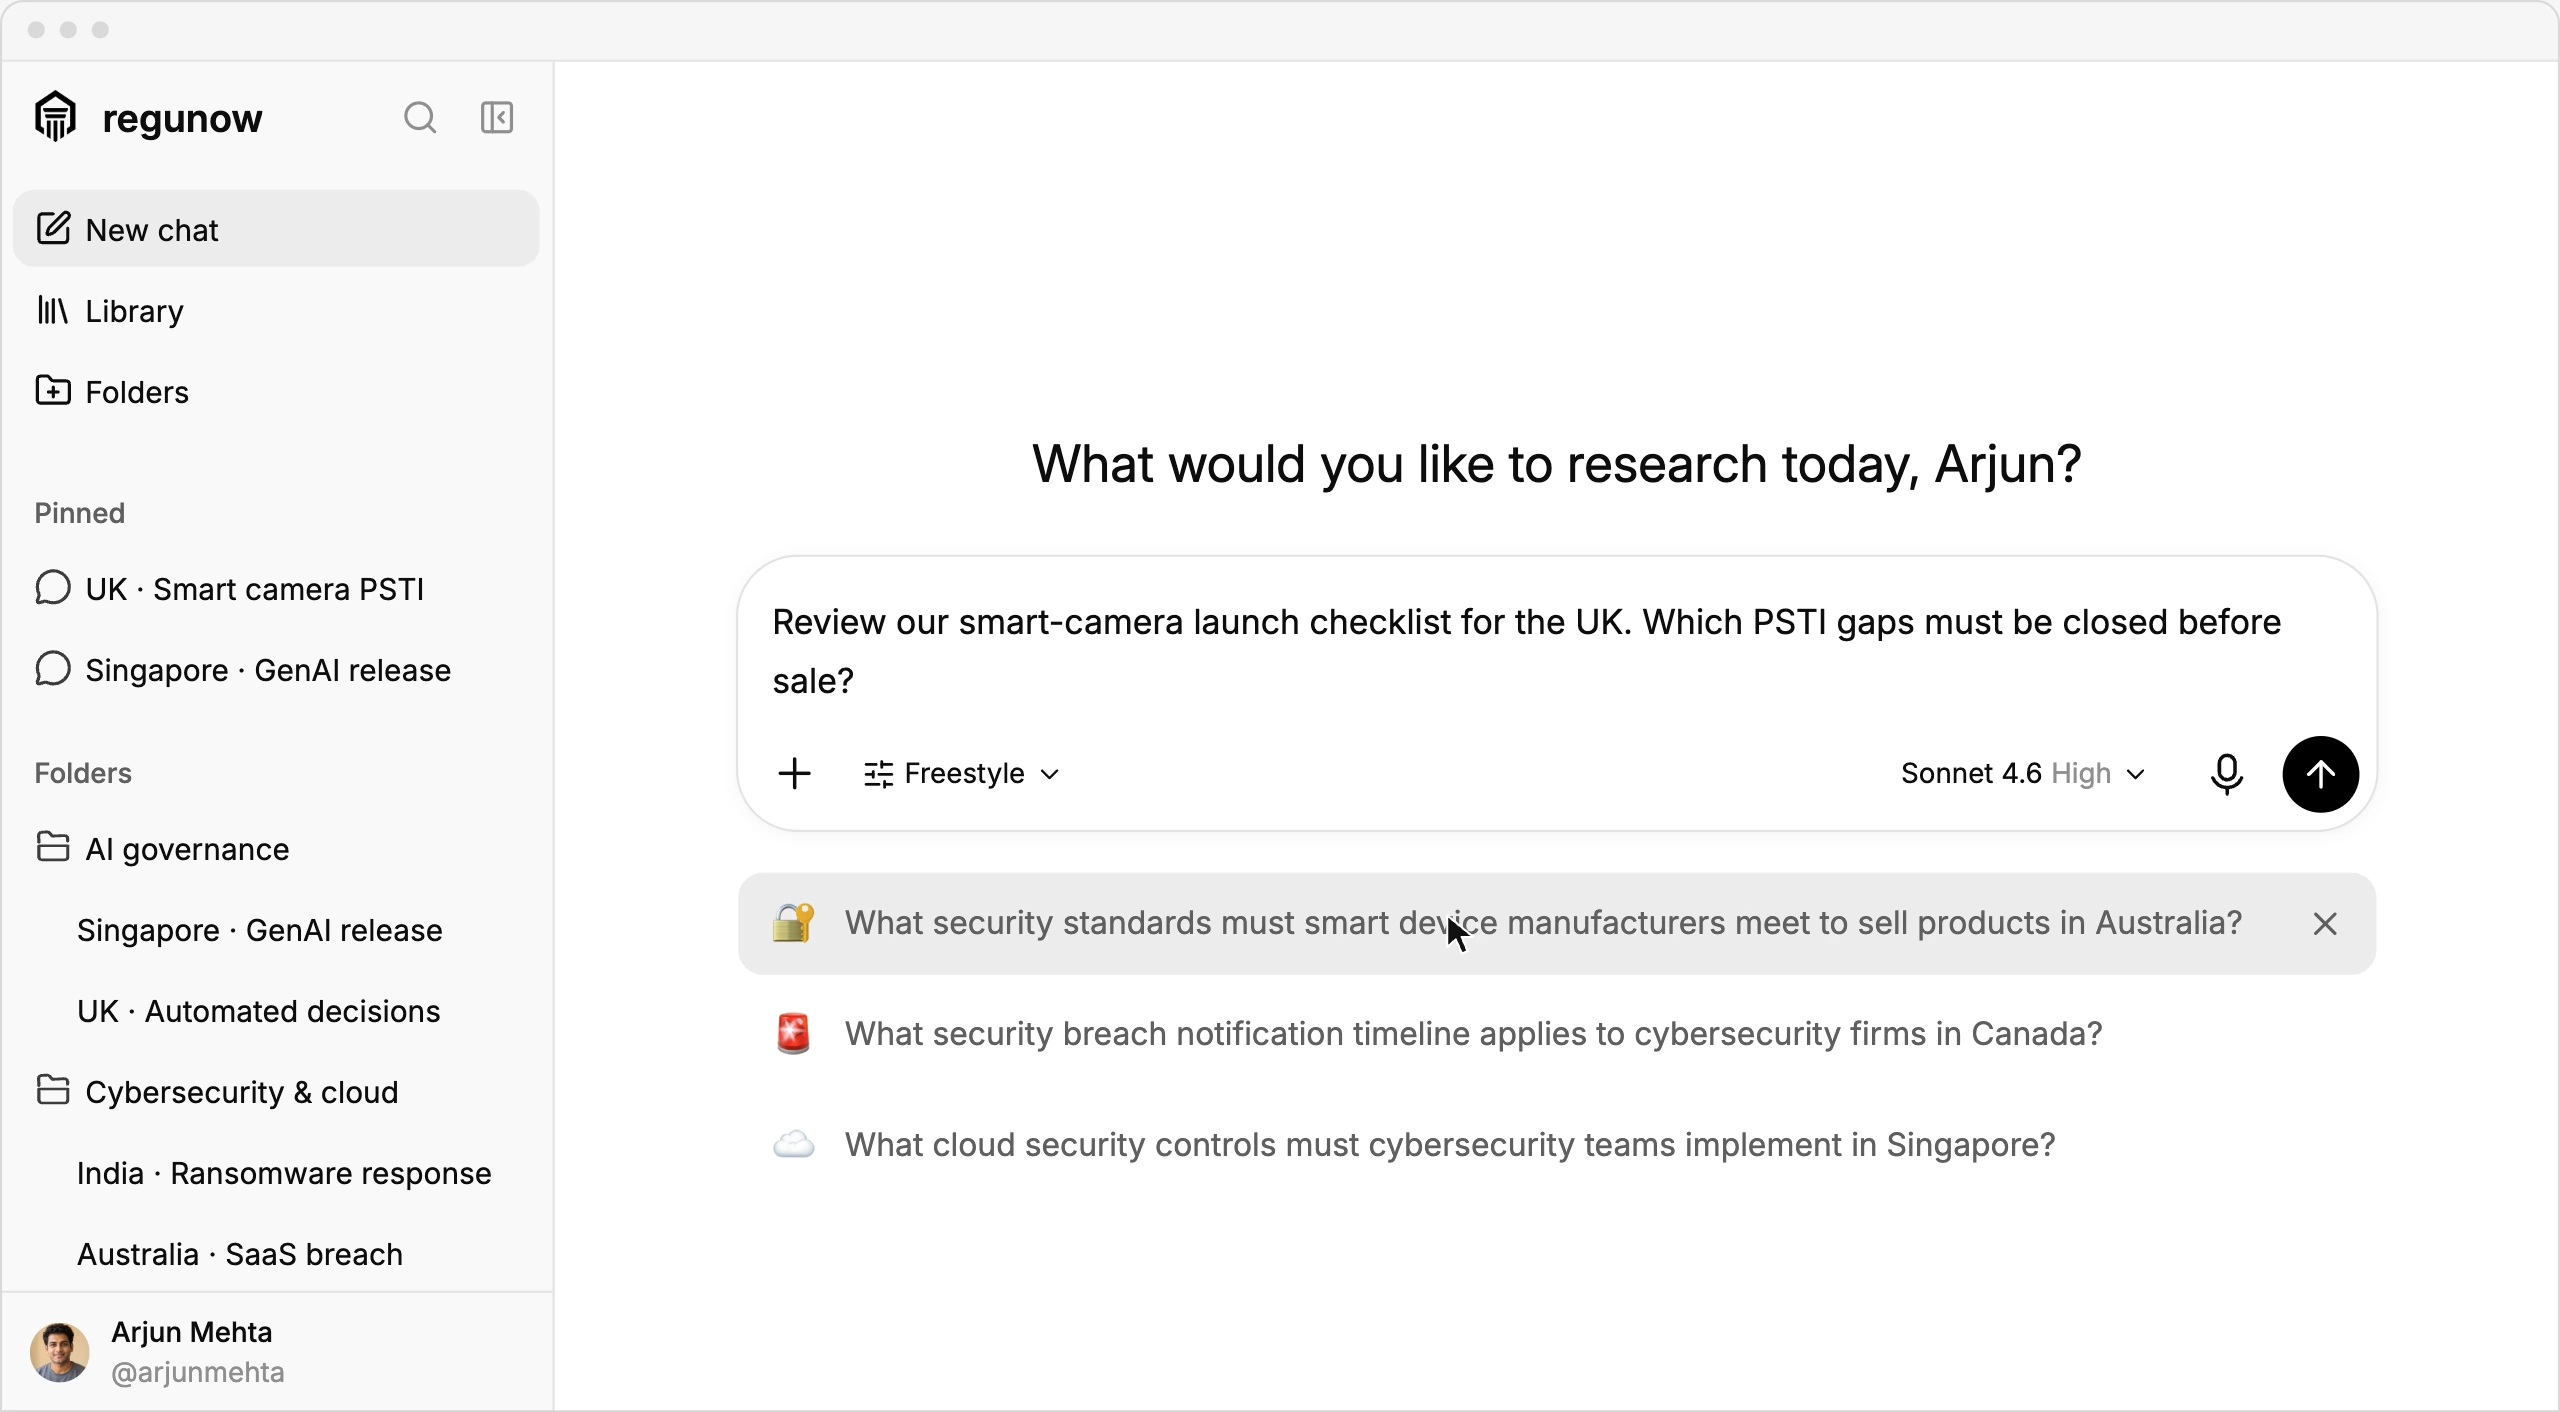
Regunow 法規研究工作空間預覽

AI、資料與數位服務框架

  • 歐盟: 歐盟一般資料保護規則 (GDPR)
  • 美國: CCPA(加州)
  • 中國: PIPL
  • 巴西: LGPD
  • 日本: APPI
  • 英國: 英國 GDPR
  • 印度: DPDP 法案
  • 新加坡: PDPA
  • 南韓: PIPA
  • 加拿大: PIPEDA
  • 澳洲: 澳洲隱私法案
  • 瑞士: FADP
  • 香港: PDPO
  • 沙烏地阿拉伯: PDPL
  • 阿拉伯聯合大公國: PDPL
  • 印尼: PDP 法
  • 墨西哥: LFPDPPP
  • 台灣: 個人資料保護法
  • 越南: 個人資料保護法
  • 歐盟: AI 法案
  • 美國: NIST CSF
  • 歐盟: NIS2 指令
  • 歐盟: 網路韌性法案
  • 歐盟: DORA
  • 美國: NIST AI 風險管理框架
  • 歐盟: 數位服務法案
  • 歐盟: 資料法案
  • 歐盟: 產品責任指令(2024)
  • 中國: 網路安全法
  • 中國: 資料安全法
  • 新加坡: 網路安全法
  • 英國: 線上安全法
  • 歐盟: 數位市場法案
  • 歐盟: eIDAS
  • 歐盟: 電子隱私指令
  • 美國: 美國 HIPAA 隱私與安全規則
  • 美國: 格雷姆–里奇–布萊利法案(GLBA)
  • 英國: 聯網產品安全
  • 美國: FCC 設備授權
  • 歐盟: 無線電設備指令

將法規問題納入技術決策

辨識觸發義務的功能與活動

對於軟體供應商、AI 開發者及數位服務業者而言,義務取決於技術的實際用途。從使用者、資料、部署模式及貴公司扮演的角色開始著手。
將系統架構與法規問題連結

對照檢索到的法規,審視系統說明或資料流程文件。將代管、存取、供應商依賴關係及自動化決策,連結至審查人員需要解答的問題。

區分法律義務與建議做法

探討法規、監管指引及自願性框架如何應用於特定部署。在將建議轉化為產品需求或客戶承諾前,先查閱所引用的條文。

探索AI、資料、軟體及聯網服務背後的義務

人工智慧

根據系統實際用途評估 AI 義務

檢視提供者與部署者角色、使用案例分類、透明度及人類監督。在研究擬議的 AI 功能或內部使用時,務必留意適用日期與過渡期。

資料與隱私

追蹤個人資料從蒐集、使用到傳輸的過程

處理蒐集、再利用、保留、個人權利及國際傳輸等議題。為研究設定特定的資料主體、目的、目的地及控管者或處理者關係。

網路安全

為安全事故背後的法規問題做好準備

調查安全治理、漏洞處理及事故通報要求。草擬關於受影響服務、應通報事件、主管機關及評估時效所需證據的問題。

雲端與資料中心

了解雲端安排如何改變各方的義務

研究託管地點、供應商存取權限、韌性以及特定產業的外包義務。探討雲端安排如何影響客戶與供應商,切勿假設某項認證即可滿足所有要求。

軟體與SaaS

將您的軟體商業模式與相關法規連結

將線上服務、平台、消費者保護及聯網產品法規與商業模式連結。釐清哪些義務源自服務本身,哪些則來自其使用者或客戶。

電信

區分設備認證與提供電信服務的許可

區分設備認證與頻譜問題及電信服務許可。根據裝置特性、網路功能及企業擬從事的活動,研究相關市場。

詢問哪些法規適用於您的技術

開始研究