了解法规如何影响您构建的技术

理解数据使用、AI 功能及部署选择如何影响您的义务。Regunow 帮助软件和技术企业研究规则,并为与产品、隐私及安全团队进行知情讨论做好准备。

Regunow 法规研究工作空间预览

AI、数据及数字服务框架

  • 欧盟: 通用数据保护条例(GDPR)
  • 美国: CCPA(加利福尼亚州)
  • 中国: PIPL
  • 巴西: LGPD
  • 日本: APPI
  • 英国: 英国 GDPR
  • 印度: DPDP法案
  • 新加坡: PDPA
  • 韩国: PIPA
  • 加拿大: PIPEDA
  • 澳大利亚: 澳大利亚隐私法案
  • 瑞士: FADP
  • 香港: PDPO
  • 沙特阿拉伯: PDPL
  • 阿拉伯联合酋长国: PDPL
  • 印度尼西亚: PDP法
  • 墨西哥: LFPDPPP
  • 台湾: 个人数据保护法
  • 越南: 个人数据保护法
  • 欧盟: 《人工智能法案》
  • 美国: NIST CSF
  • 欧盟: NIS2
  • 欧盟: 网络弹性法案
  • 欧盟: DORA
  • 美国: NIST AI RMF
  • 欧盟: 数字服务法案
  • 欧盟: 数据法案
  • 欧盟: 产品责任指令(2024)
  • 中国: 《网络安全法》
  • 中国: 《数据安全法》
  • 新加坡: 网络安全法
  • 英国: 在线安全法案
  • 欧盟: 数字市场法案
  • 欧盟: eIDAS
  • 欧盟: 电子隐私指令
  • 美国: HIPAA隐私与安全规则
  • 美国: 格雷姆–里奇–布莱利法案(GLBA)
  • 英国: 联网产品安全
  • 美国: FCC设备授权
  • 欧盟: 无线电设备指令

将监管问题纳入技术决策

识别触发义务的特征和活动

对于软件供应商、AI 开发者及数字服务企业,义务取决于技术的功能。从用户、数据、部署模式以及贵公司扮演的角色入手。
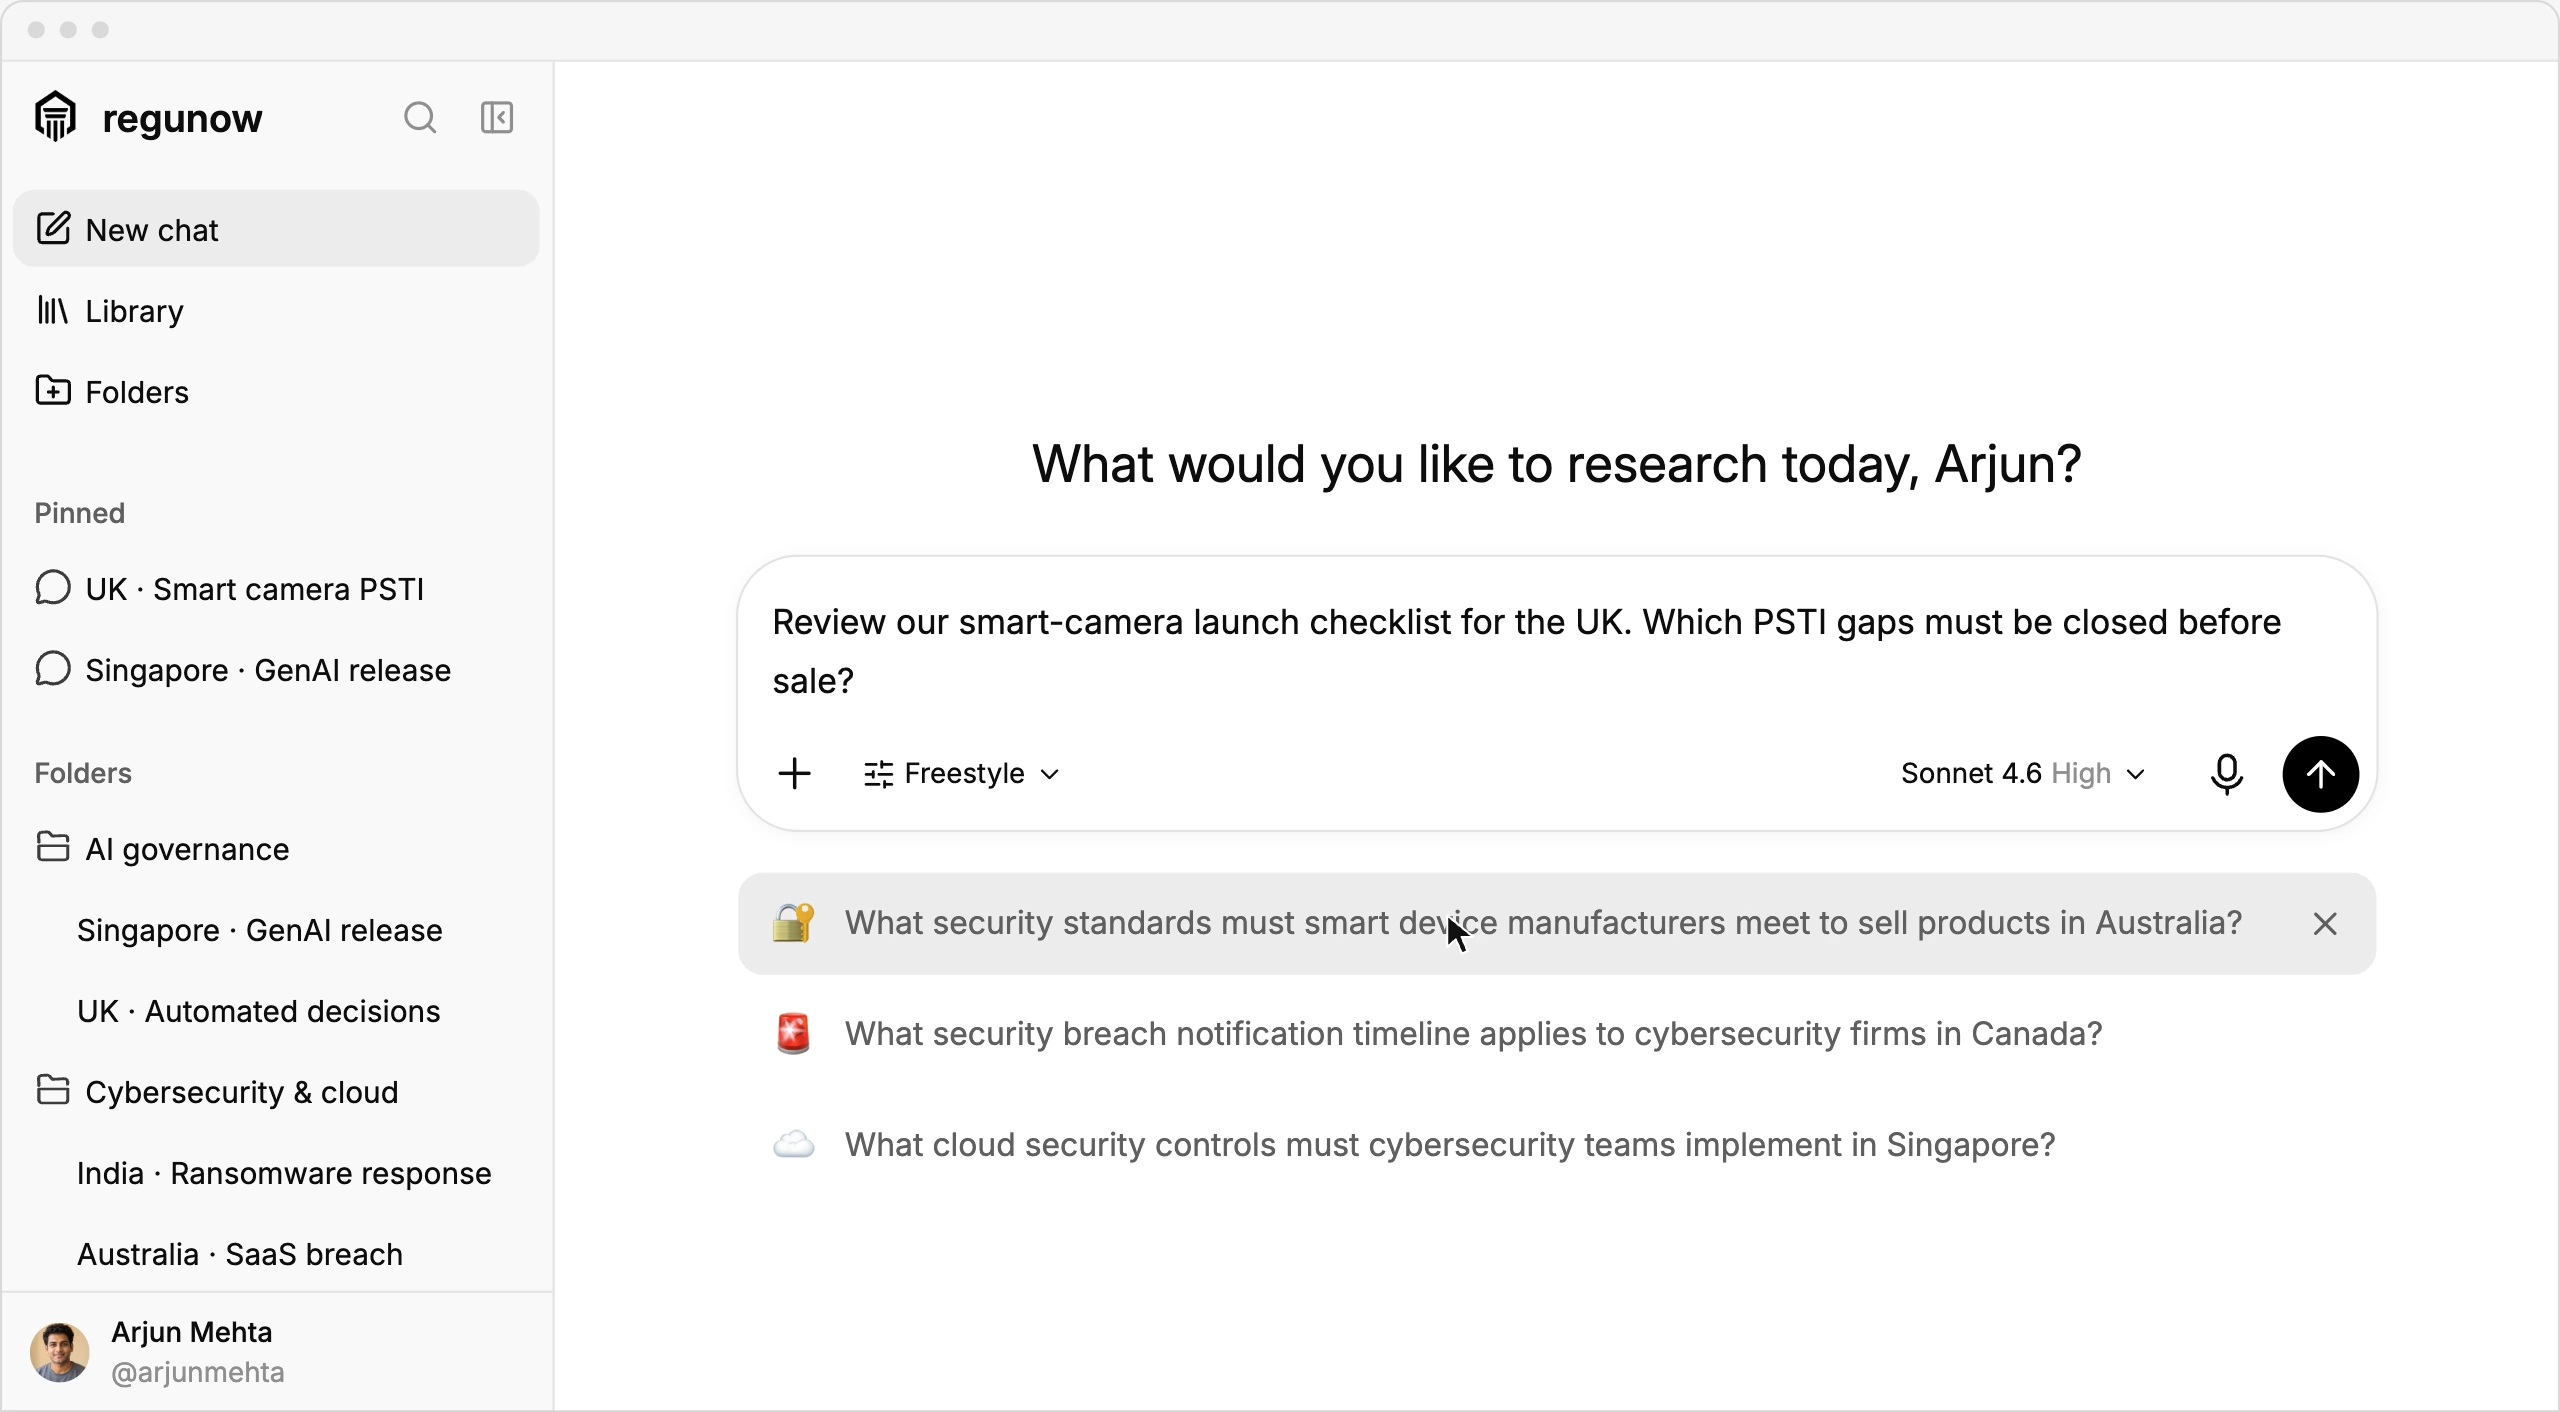
将系统架构与监管问题相关联

对照检索到的规则检查系统描述或数据流文档。将托管、访问、供应商依赖关系及自动化决策与审核人员需要回答的问题联系起来。

区分法律义务与推荐实践

探索立法、监管指南及自愿框架如何与部署相关联。在将推荐转化为产品要求或客户承诺之前,检查所引用的段落。

探索人工智能、数据、软件和互联服务背后的义务

人工智能

围绕系统的实际使用评估 AI 义务

审视提供者和部署者角色、用例分类、透明度及人工监督。在研究拟议的 AI 功能或内部使用时,始终关注适用日期和过渡期。

数据与隐私

跟踪个人数据的收集、使用和传输

处理收集、再利用、保留、个人权利及国际传输。为研究指定具体的数据主体、目的、目的地以及控制者或处理者关系。

网络安全

为安全事件背后的监管问题做好准备

调查安全治理、漏洞处理及事件通知要求。起草关于受影响服务、可报告事件、负责机构及评估时间所需证据的问题。

云与数据中心

了解云安排如何改变各方的职责

研究托管地点、供应商访问权限、弹性以及特定行业的外包义务。探索云安排如何影响客户和提供商,而不假设认证就能满足所有要求。

软件与SaaS

将您的软件业务模式与相关规则联系起来

将在线服务、平台、消费者保护和互联产品规则与业务模式联系起来。明确哪些义务源于服务本身,哪些源于其用户或客户。

电信

区分设备授权与提供电信服务的许可

区分设备授权和频谱问题与电信服务许可。根据设备特性、网络功能以及企业拟开展的活动,研究相关市场。

询问哪些法规适用于您的技术

开始研究